Nœuds : lifecycle utilisateur
Consentement, CGU, politique de mot de passe et complétude de profil, dans le cadre d’un graphe d’authentification.
 1
2
ConsentNode : demande le consentement RGPD sur un périmètre donné.
| Propriété | Type | Défaut |
|---|---|---|
consentText | string (obligatoire) | texte français par défaut |
consentScope | string (obligatoire) | profile:read |
attributeName | string | sunAMUserConsentScopes |
Outcomes : granted / denied.
TermsAndConditionsNode : demande l’acceptation des CGU, versionnées.
| Propriété | Type | Défaut |
|---|---|---|
termsVersion | string (obligatoire) | 1.0 |
termsText | string (obligatoire) | texte français par défaut |
attributeName | string | sunAMUserTCAcceptedVersion |
Outcomes : accepted / declined.
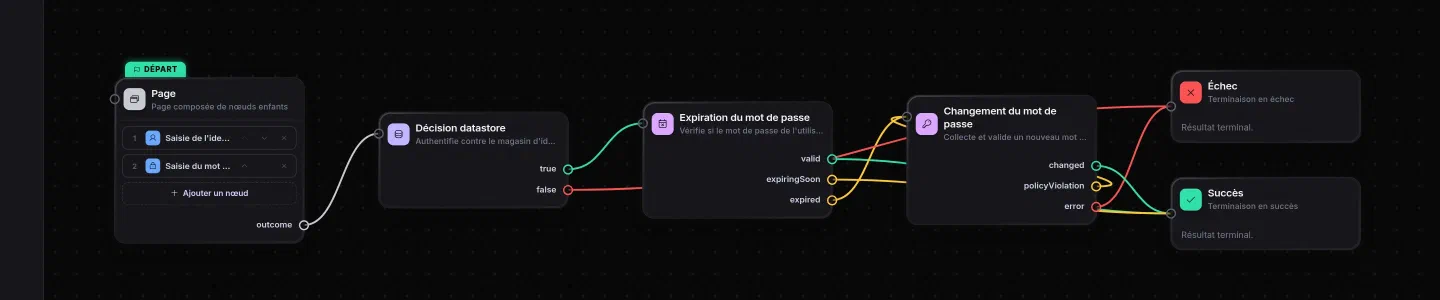
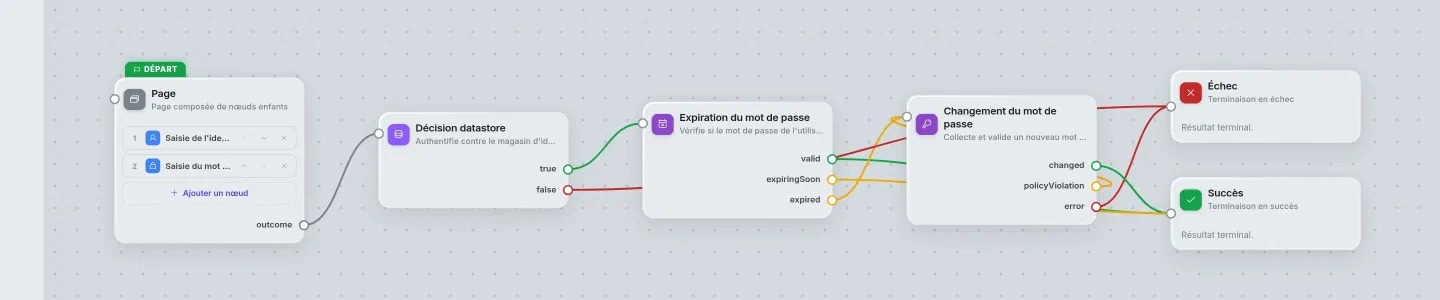
PasswordChangeNode : force le changement de mot de passe selon une politique de complexité et d’historique configurable.
| Propriété | Type | Défaut |
|---|---|---|
minLength | int | 8 |
requireUppercase | boolean | true |
requireDigit | boolean | true |
requireSpecialChar | boolean | false |
updateHistory | boolean | true |
historyAttributeName | string | sunAMPasswordHistory |
historySize | int | 5 |
Outcomes : changed / policyViolation / error.
Avec updateHistory, le nœud tient l’historique des mots de passe. Un mot de passe déjà présent dans l’historique est refusé par la sortie policyViolation, et le nouveau mot de passe y est ajouté. Si l’historique ne peut être ni lu ni écrit, le mot de passe n’est pas changé et le nœud sort par error. L’historique garde une empreinte SHA-256 salée de chaque mot de passe, que l’annuaire de référence ne laisse lire qu’au compte de service de TOSIAM.
PasswordExpirationNode : vérifie l’ancienneté du mot de passe par rapport à un âge maximal, avec une fenêtre d’avertissement.
| Propriété | Type | Défaut |
|---|---|---|
maxAgeDays | int | 90 |
warningDays | int | 14 |
Outcomes : valid / expiringSoon / expired.
PasswordHistoryNode : vérifie qu’un nouveau mot de passe, lu dans l’état partagé, n’est pas déjà présent dans l’historique. Il sert aux graphes qui changent le mot de passe par un autre moyen, un script par exemple. PasswordChangeNode vérifie déjà l’historique lui-même.
| Propriété | Type | Défaut |
|---|---|---|
passwordStateKey | string | clé de PasswordChangeNode |
historyAttributeName | string | sunAMPasswordHistory |
historySize | int | 5 |
Outcomes : true / false (true = mot de passe absent de l’historique, donc utilisable).
ProfileCompletenessNode : vérifie qu’un ensemble d’attributs obligatoires est renseigné sur le profil.
| Propriété | Type | Défaut |
|---|---|---|
requiredAttributes | string (liste séparée par virgules) | mail,telephoneNumber |
Outcomes : complete / incomplete.
Mis à jour le