Nœuds : Passkeys / WebAuthn
Sur cette page
Enrôlement et authentification par passkeys (FIDO2/WebAuthn), dans le cadre d’un graphe d’authentification.
PasskeyEnrollmentCheckNode : vérifie si l’utilisateur a au moins une passkey enregistrée. Aucune propriété configurable (interface Config vide). Outcomes : enrolled / notEnrolled.
PasskeyRegistrationNode : enrôle une nouvelle passkey (protocole WebAuthn en deux passes : challenge puis validation de l’attestation).
| Propriété | Type | Défaut |
|---|---|---|
rpId | string (obligatoire) | Aucun |
rpName | string | TOSIAM |
origin | string (obligatoire) | Aucun |
Outcomes : registered / error.
PasskeyAuthenticationNode : authentifie avec une passkey (WebAuthn en deux passes).
| Propriété | Type | Défaut |
|---|---|---|
rpId | string (obligatoire) | Aucun |
origin | string (obligatoire) | Aucun |
Outcomes : true / false / unsupported.
Connexion par suggestion de passkey (Conditional UI)#
Deux nœuds permettent de proposer les passkeys de l’utilisateur dans les suggestions de saisie automatique du champ identifiant (WebAuthn Conditional UI, ou conditional mediation), sans bouton dédié.
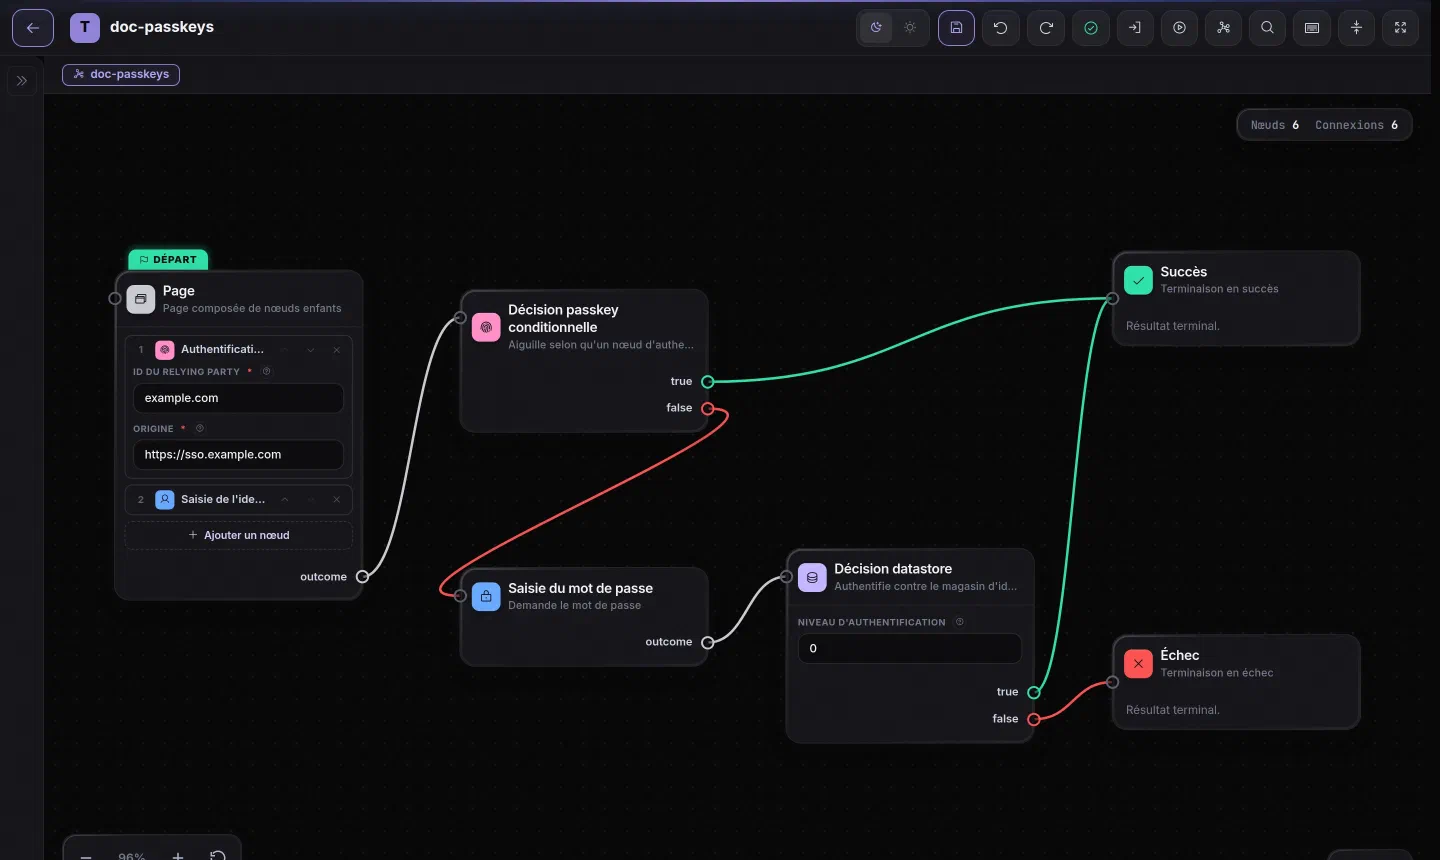
PasskeyConditionalAuthenticationNode : nœud silencieux, placé dans un PageNode avant le UsernameCollectorNode. Au premier passage, il envoie un challenge pour une passkey découvrable ; le navigateur l’attache aux suggestions du champ identifiant. Si l’utilisateur choisit une passkey, le nœud valide l’assertion, retrouve l’identité à partir du userHandle et écrit le nom d’utilisateur dans l’état partagé. S’il saisit son identifiant normalement, le nœud s’efface sans rien demander.
| Propriété | Type | Défaut |
|---|---|---|
rpId | string (obligatoire) | Aucun |
origin | string (obligatoire) | Aucun |
Outcomes : true (authentifié par la passkey) / false (passkey non utilisée ou invalide).
PasskeyConditionalDecisionNode : placé juste après le PageNode, il oriente le graphe selon que l’utilisateur s’est déjà authentifié par la suggestion de passkey. Aucune propriété configurable. Outcomes : true / false.
Schéma type :
PageNode [ PasskeyConditionalAuthenticationNode, UsernameCollectorNode ]
  → PasskeyConditionalDecisionNode
      ├─ true  → SuccessNode (ou SetSessionPropertiesNode)   déjà authentifié
      └─ false → PasswordCollectorNode → …                    parcours habituel
Pour un parcours complet (service WebAuthn, graphe, création de la clé à la première connexion), voir le tutoriel Connexion par clé d’accès.
Mis à jour le