Nœuds : SAML 2.0
Sur cette page
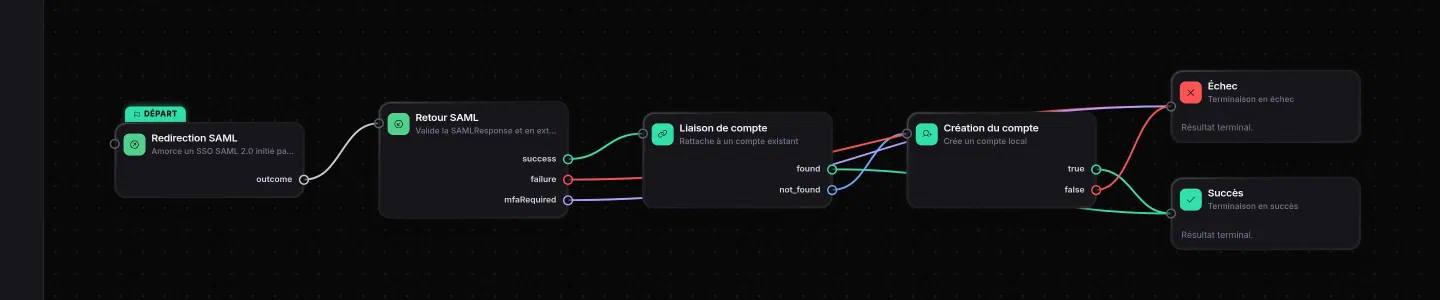
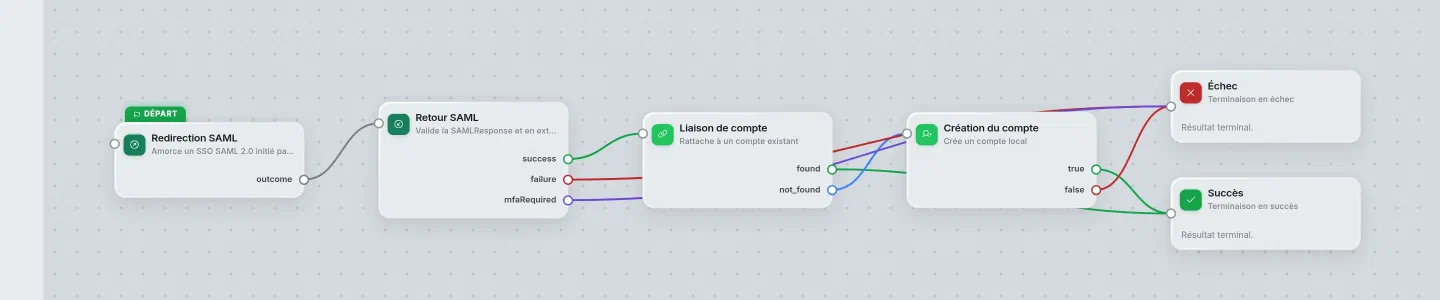
SSO fédéré SAML2 côté SP, dans le cadre d’un graphe d’authentification.
 1
2
SamlRedirectNode : construit et envoie l’AuthnRequest SP-initiated (binding HTTP-Redirect, Deflate + Base64).
| Propriété | Type | Défaut |
|---|---|---|
spEntityId | string (obligatoire) | Aucun |
realm | string (obligatoire) : royaume qui contient le SP et l’IdP configurés | / |
idpEntityId | string (obligatoire) : IdP dont les certificats de signature sont approuvés via les métadonnées TOSIAM | Aucun |
idpSsoUrl | string (obligatoire) | Aucun |
acsUrl | string (obligatoire) | Aucun |
nameIdFormat | string | urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified |
forceAuthn | boolean | false |
isPassive | boolean | false |
returnUrl | string | "" |
Outcome : outcome.
SamlCallbackNode : valide la SAMLResponse reçue et détecte si l’IdP signale un besoin de MFA complémentaire.
| Propriété | Type | Défaut |
|---|---|---|
providerName | string | saml-idp |
mfaRequiredAttribute | string | requiresMfa |
mfaRequiredContextClassRef | string | "" |
Outcomes : success / failure / mfaRequired.
Configuration de la fédération#
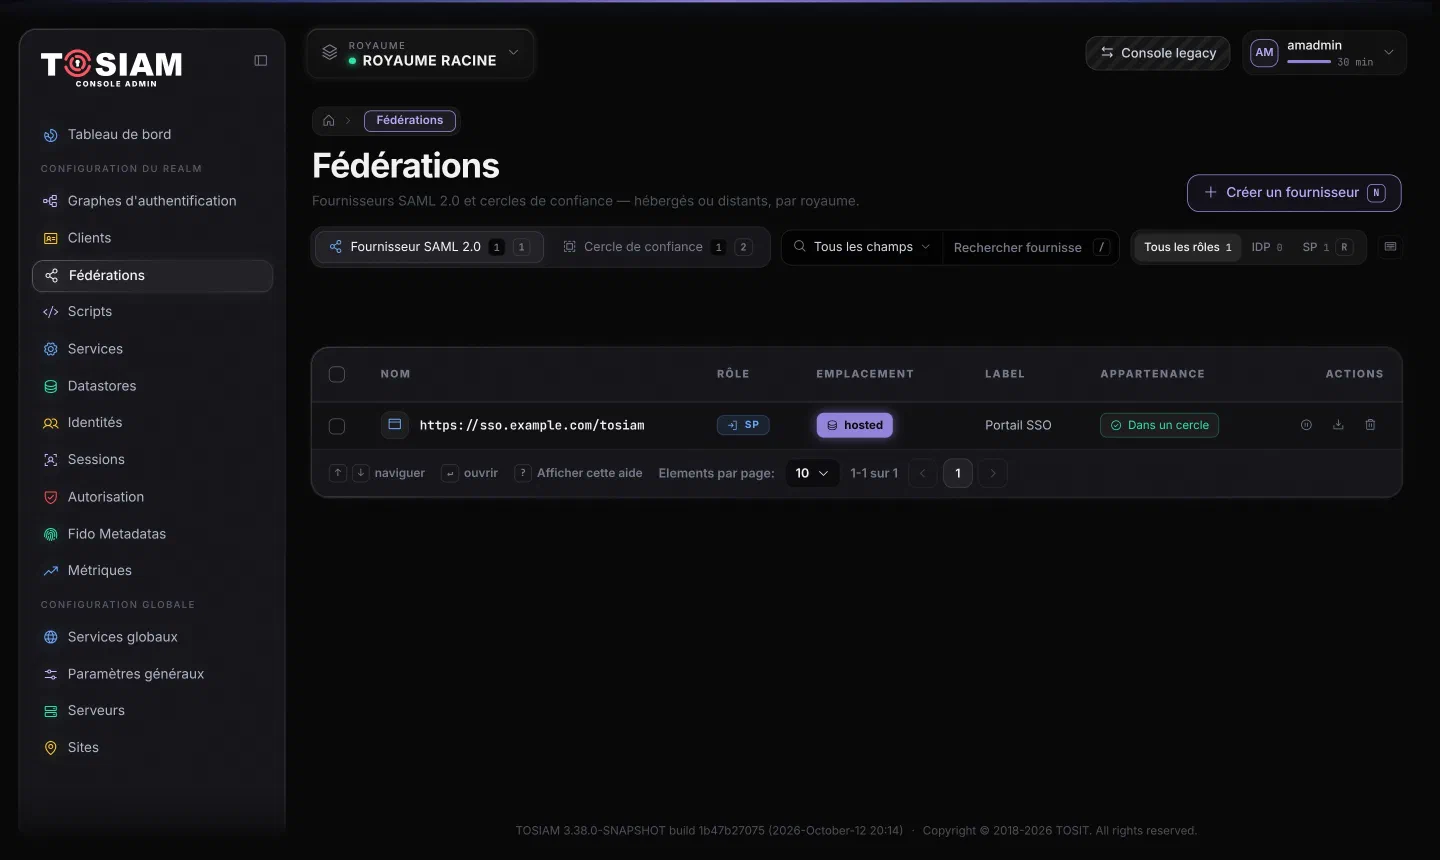
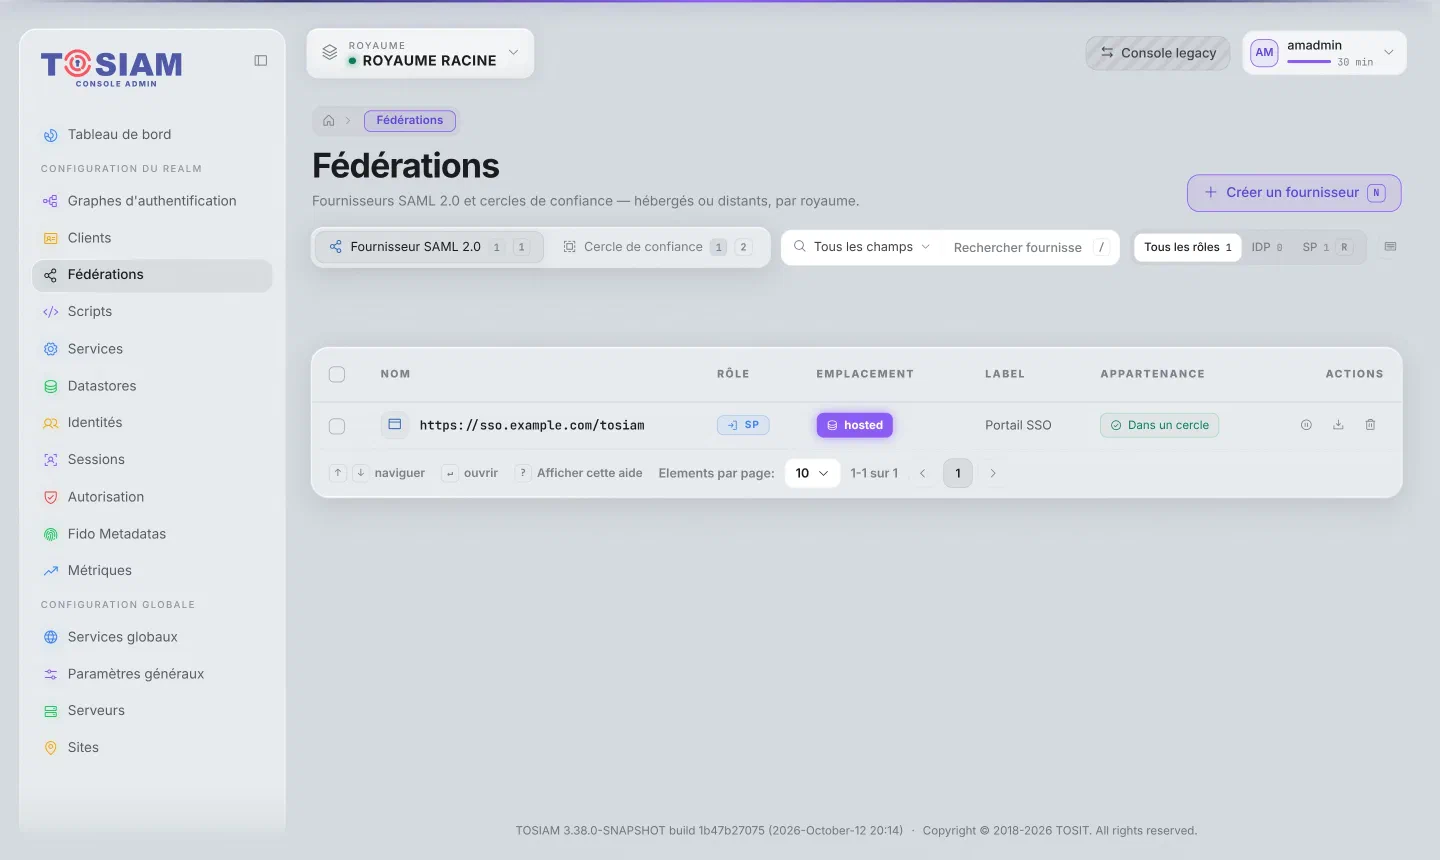
SamlRedirectNode s’appuie sur la configuration SAML du royaume indiqué par realm : TOSIAM y est déclaré comme fournisseur de services hébergé, et le fournisseur d’identité désigné par idpEntityId y est importé depuis ses métadonnées, généralement dans un même cercle de confiance. Ces éléments se gèrent dans le menu Fédérations de la console. Pour le rôle inverse, TOSIAM fournisseur d’identité d’une application, voir le tutoriel Application web avec SAML 2.0.
 1
2
Mis à jour le