Fournisseur OAuth2
Sur cette page
Un royaume devient serveur d’autorisation OAuth 2.0 et fournisseur OpenID Connect quand le service OAuth2 Provider lui est assigné. Tant que ce service est absent, les points de terminaison /oauth2 du royaume répondent 404.
Activer le fournisseur#
Dans la console, sélectionnez le royaume, ouvrez le menu Services, puis Ajouter un service et choisissez OAuth2 Provider.
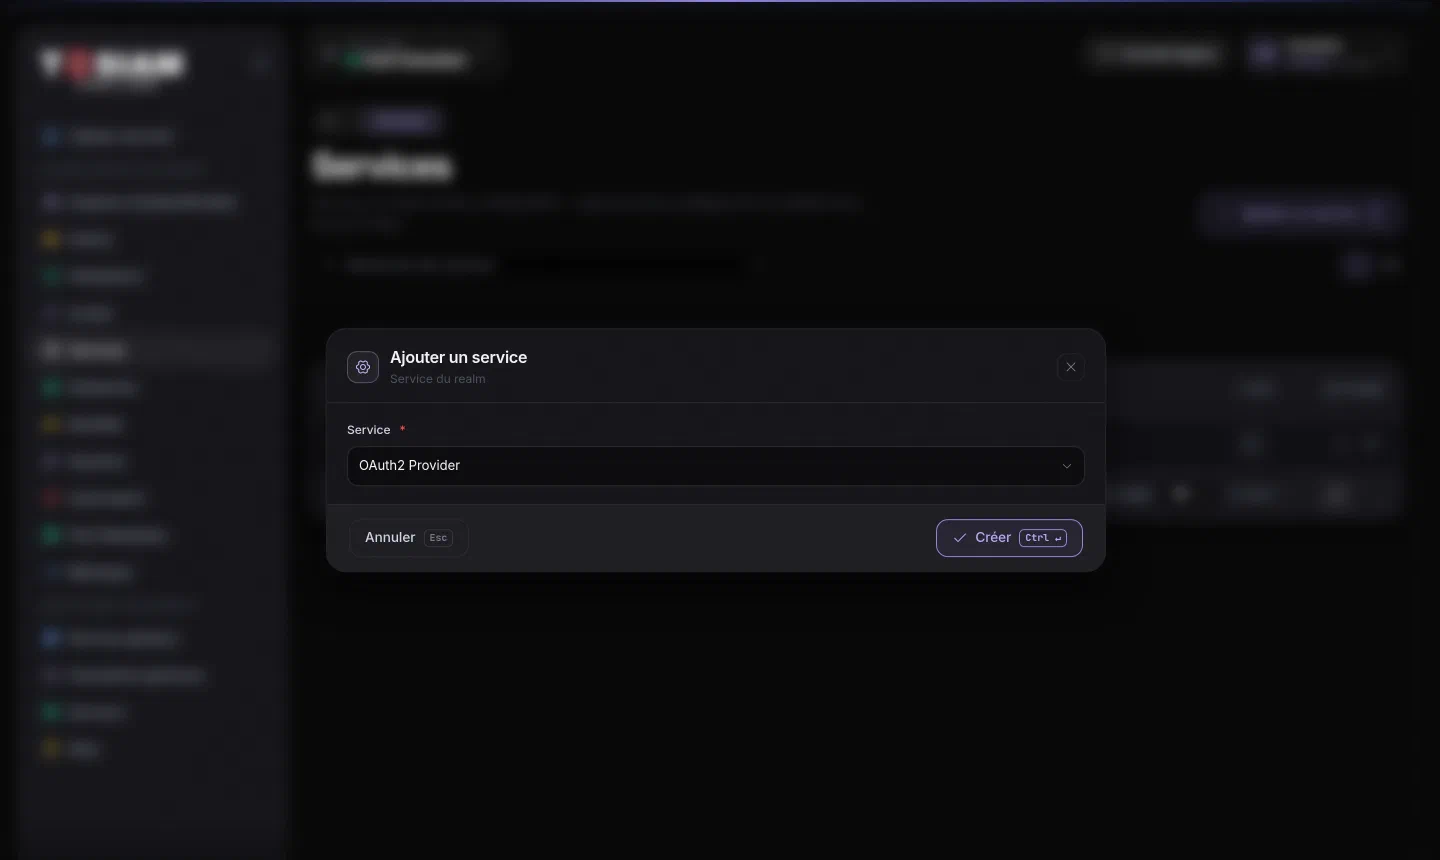
 1
2
Avec ssoadm :
./ssoadm.sh add-svc-realm --realm /partenaires --servicename OAuth2ProviderLe document de découverte du royaume est alors disponible, par exemple pour le royaume partenaires :
https://<serveur>/tosiam/oauth2/partenaires/.well-known/openid-configurationIl annonce l’émetteur (https://<serveur>/tosiam/oauth2/partenaires) et tous les points de terminaison, listés dans OAuth2 & OIDC.
Réglages importants#
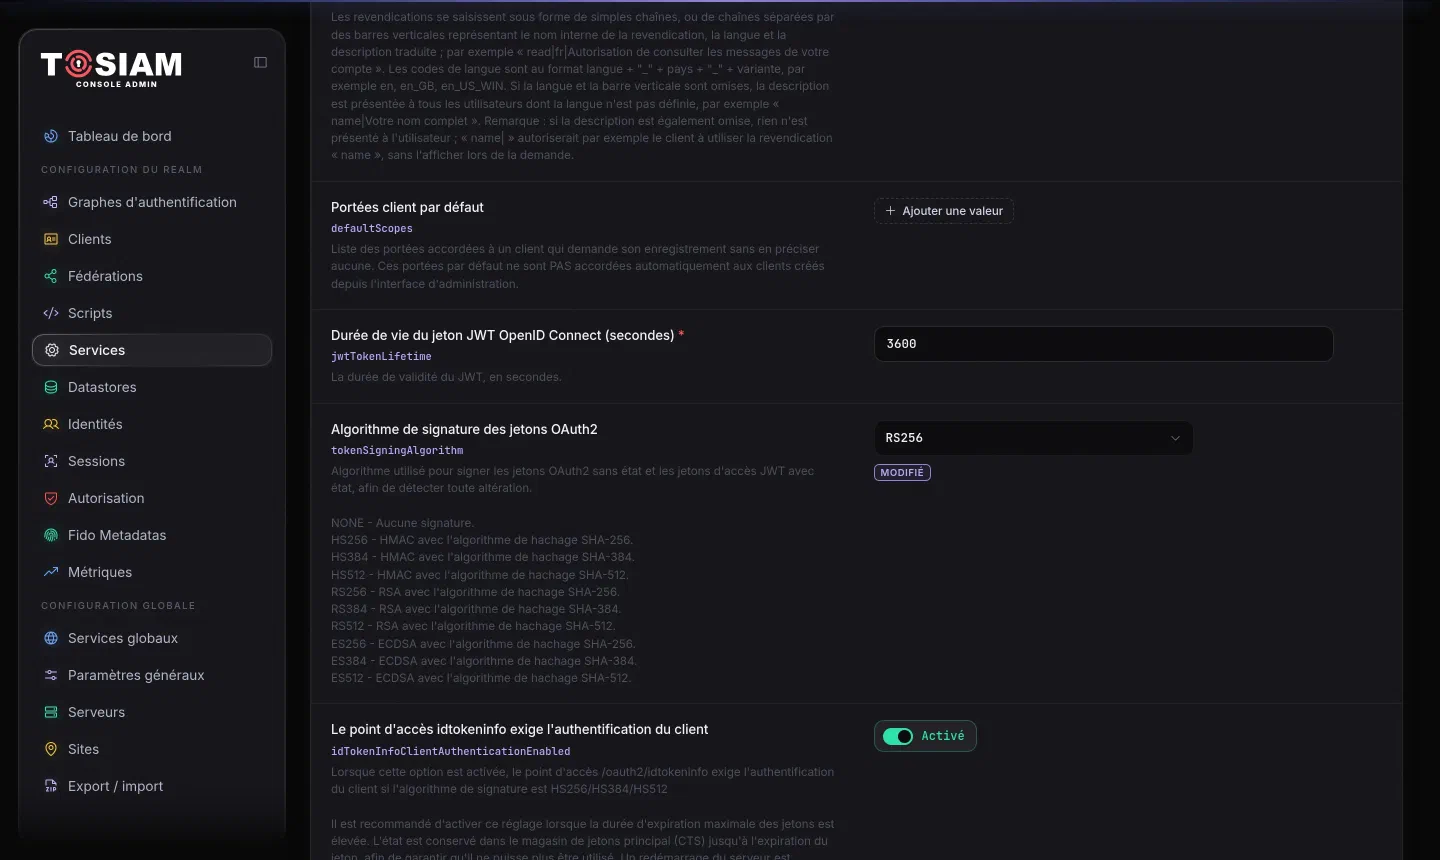
Les réglages se trouvent dans Services, OAuth2 Provider. Les principaux :
| Réglage | Clé | Défaut |
|---|---|---|
| Durée de vie du code d’autorisation (s) | forgerock-oauth2-provider-authorization-code-lifetime | 120 |
| Durée de vie du jeton d’accès (s) | forgerock-oauth2-provider-access-token-lifetime | 3600 |
| Durée de vie du jeton de rafraîchissement (s) | forgerock-oauth2-provider-refresh-token-lifetime | 604800 (7 jours) |
| Durée de vie du jeton JWT OpenID Connect (s) | forgerock-oauth2-provider-jwt-token-lifetime | 3600 |
| Algorithme de signature des jetons OAuth2 | tokenSigningAlgorithm | HS256 |
| Utiliser des jetons sans état | statelessTokensEnabled | false |
| Paramètre de vérificateur de code obligatoire (PKCE) | forgerock-oauth2-provider-code-verifier-enforced | false |
| Durée de vie des demandes d’autorisation poussées (s) | pushedAuthorizationRequestsLifetime | 120 |
| Durée de vie du code d’appareil (s) | deviceCodeLifetime | 300 |
| Autoriser l’enregistrement dynamique ouvert des clients | forgerock-oauth2-provider-allow-open-dynamic-registration | false |
| Désactiver le point d’accès d’enregistrement dynamique | oauth2-provider-registration-endpoint-disabled | false |
| Autoriser les clients à passer outre le consentement | clientsCanSkipConsent | false |
Algorithme de signature#
tokenSigningAlgorithm signe les jetons sans état et les jetons d’accès JWT des clients qui les demandent. La valeur par défaut, HS256, est un secret partagé : préférez un algorithme asymétrique (RS256, ES256). Les serveurs de ressources vérifient alors les jetons avec les clés publiques du point de terminaison /connect/jwk_uri, sans connaître de secret.
Durées de vie et taille du Core Token Store#
Avec des jetons avec état (par défaut), chaque jeton est conservé dans le Core Token Store (CTS) jusqu’à son expiration. Un jeton de rafraîchissement remplacé lors d’un rafraîchissement y reste aussi jusqu’à sa propre expiration, pour qu’une réutilisation soit détectée. Le nombre de jetons présents vaut donc à peu près :
(nouvelles autorisations/s + rafraîchissements/s) × (durée de vie du jeton de rafraîchissement + durée de vie du jeton d'accès)Un CTS reste rapide tant que ses jetons tiennent dans le cache de sa base, à raison d’environ 1,75 Ko par jeton. Ce cache vaut par défaut 37,5 % de la mémoire de l’annuaire. Sur le disque, chaque jeton occupe en plus environ 2,8 Ko.
| Autorisations + rafraîchissements/s | Jetons de rafraîchissement de 7 jours | Jetons de rafraîchissement de 1 jour |
|---|---|---|
| 1 | 0,6 million de jetons, 3 Gio de mémoire | 0,1 million, 2 Gio |
| 10 | 6,1 millions, 26 Gio | 0,9 million, 4 Gio |
| 100 | 61 millions, 264 Gio | 9 millions, 39 Gio |
Au-delà de quelques dizaines d’autorisations par seconde, la valeur par défaut de 7 jours ne tient plus dans la mémoire d’un annuaire. Il faut alors réduire la durée de vie des jetons de rafraîchissement, ou donner plus de mémoire aux annuaires du CTS. Quand les jetons ne tiennent plus dans le cache, la base lit le disque et le CTS ralentit.
L’option de client Émettre les jetons d’accès sous forme de JWT signe toujours avec un algorithme asymétrique : celui de tokenSigningAlgorithm s’il est asymétrique, RS256 sinon. Avec la valeur par défaut HS256, les jetons d’accès JWT de ces clients sont donc signés en RS256, tandis que les jetons sans état du royaume restent signés en HS256. Avant la version 3.38.0, chaque demande de jeton de ces clients échouait avec HS256.
PKCE#
Avec forgerock-oauth2-provider-code-verifier-enforced, toute demande d’autorisation par code doit porter un code_challenge. Activez-le dès que vos clients publics (applications mobiles, SPA) utilisent PKCE.
Pour aller plus loin#
- Enregistrer un client : déclarer les applications autorisées.
- Grant types et Tokens.
Mis à jour le