Nœuds : Social Login / OIDC
Connexion via un provider social OAuth2/OIDC, dans le cadre d’un graphe d’authentification.
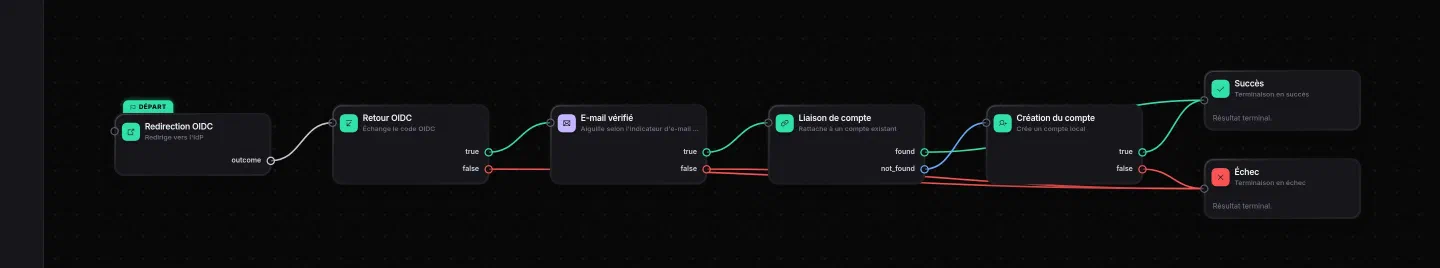
 1
2
3
4
5
SelectSocialProviderNode : affiche le choix du provider social.
| Propriété | Type | Défaut |
|---|---|---|
providers | string (obligatoire) | Aucun |
prompt | string | Select identity provider |
Outcome : outcome.
OidcRedirectNode : démarre un Authorization Code Flow avec PKCE (S256). Il tire au hasard un state (protection CSRF, comparé au retour) et un nonce (repris dans l’id_token, vérifié par OidcCallbackNode). authorizationEndpoint doit être une adresse HTTPS.
| Propriété | Type | Défaut |
|---|---|---|
clientId | string (obligatoire) | Aucun |
authorizationEndpoint | string (obligatoire) | Aucun |
redirectUri | string (obligatoire) | Aucun |
scopes | string | openid profile email |
Outcome : outcome.
OidcCallbackNode : échange le code contre des tokens, puis contrôle l’id_token avant d’écrire le profil (sub, email, name, email_verified) dans l’état partagé.
| Propriété | Type | Défaut |
|---|---|---|
providerName | string (obligatoire) | Aucun |
issuer | string (obligatoire) : l’identifiant exact du fournisseur (issuer de son document de découverte), en HTTPS | "" |
tokenEndpoint | string (obligatoire) | Aucun |
clientId | string (obligatoire) | Aucun |
clientSecret | string, secret | "" |
redirectUri | string (obligatoire) | Aucun |
trustEmailVerified | boolean | false |
Outcomes : true / false.
issuer est vide par défaut et obligatoire : sans lui, le graphe s’arrête sur une erreur à chaque connexion (la sortie false n’est pas prise). Avec une adresse HTTP, ou une adresse qui contient une query, des identifiants ou un fragment, le nœud sort par false.
Ce que vérifie OidcCallbackNode. Le jeton est demandé au tokenEndpoint (HTTPS obligatoire), puis l’id_token reçu doit :
- être un JWT
RS256; - porter
isségal àissuer,audégal àclientId(une seule audience) et, s’il est présent,azpégal àclientId; - être en cours de validité :
expdans le futur,iatavantexpet pas plus d’une minute dans le futur,nbf(s’il est présent) atteint à une minute près ; - reprendre le
noncetiré parOidcRedirectNode; - avoir un
subnon vide, et desemail,name,email_verifieddu bon type.
Un échec de l’échange du code ou un écart de l’id_token mène à false, sans détail du jeton dans le journal. Un code d’autorisation absent de l’état partagé arrête le graphe sur une erreur. Le code, le code_verifier et le nonce sont retirés de l’état partagé dans tous les cas.
OAuth2CallbackNode : variante d’OidcCallbackNode pour les providers OAuth2 sans id_token (GitHub, LinkedIn…).
| Propriété | Type | Défaut |
|---|---|---|
providerName | string (obligatoire) | Aucun |
tokenEndpoint | string (obligatoire) | Aucun |
clientId | string (obligatoire) | Aucun |
clientSecret | string, secret (obligatoire) | Aucun |
redirectUri | string (obligatoire) | Aucun |
Outcomes : true / false.
FetchUserInfoNode : appelle le UserInfo endpoint avec l’access_token obtenu.
| Propriété | Type | Défaut |
|---|---|---|
userInfoEndpoint | string (obligatoire) | Aucun |
Outcome : outcome.
NormalizeProfileNode : mappe les claims spécifiques au provider vers un schéma d’attributs standard.
| Propriété | Type | Défaut |
|---|---|---|
subjectClaim | string | sub |
emailClaim | string | email |
nameClaim | string | name |
emailVerifiedClaim | string | email_verified |
Outcome : outcome.
EmailVerifiedDecisionNode : décide selon le claim email_verified renvoyé par le provider social. Aucune propriété configurable. Outcomes : true / false.
AutoProvisionUserNode : crée un compte TOSIAM local à partir du profil social normalisé, s’il n’existe pas déjà. Aucune propriété configurable. Outcomes : true / false.
SocialAccountLinkingNode : recherche un compte local déjà lié à la paire (provider, subject). Aucune propriété configurable. Outcomes : found / not_found.
Mis à jour le